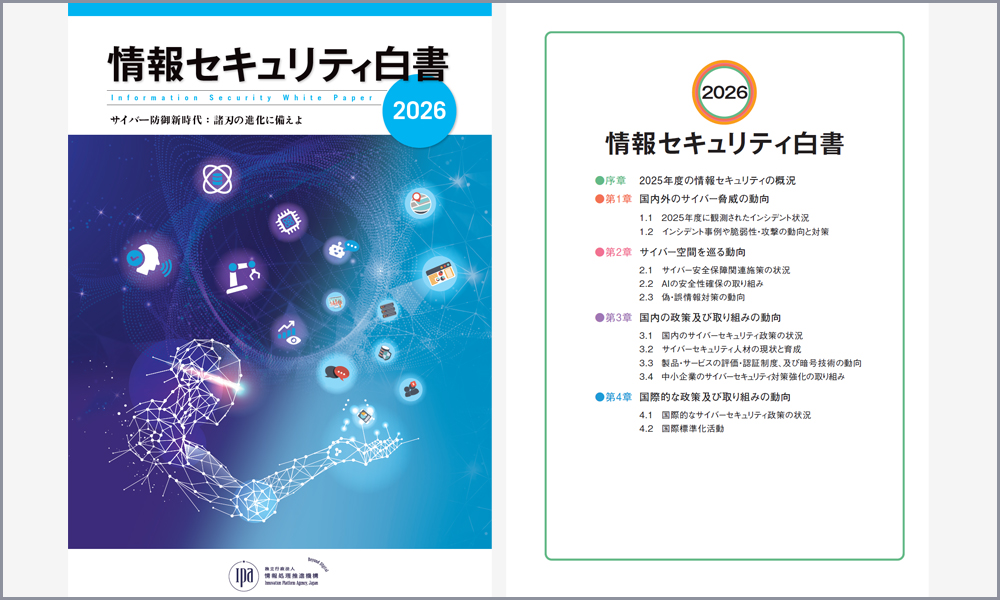
情報セキュリティ白書2026(出典:IPA)
2026年9月、独立行政法人情報処理推進機構(IPA)は、『情報セキュリティ白書2026』のPDF版を公開しました。「情報セキュリティ白書」は、IPAが毎年発行し、国内外のサイバー脅威やインシデント、政策・制度など、その年の情報セキュリティを取り巻く動向をまとめたものです。PDF版は、簡単なアンケートに回答すると無料でダウンロードできます。
2026年版では「サイバー防御新時代:諸刃の進化に備えよ」をテーマに、技術の進化による新たなリスクや、それに対応するための取り組みが紹介されています。今回は、その中から企業にも関わる3つのポイントを紹介します。
1. 国で進む「能動的サイバー防御」に向けた法制度や体制整備
2025年5月に「サイバー対処能力強化法」などが成立し、「能動的サイバー防御」の実現に向けた体制整備が国で進められています。これは、被害が発生してから対応するだけでなく、官民での情報共有などによってサイバー攻撃を早期に把握したり、攻撃サーバーを無害化したりすることで、被害を未然に防ぐための取り組みです。さらに、同年7月には政府のサイバーセキュリティ対策の司令塔となる「国家サイバー統括室」が設置されました。こうした国の体制整備が進む中、企業においても、自ら最新の脅威や脆弱性に関する情報を収集し、自社に必要な対策を講じていくことが重要です。
2. 「諸刃の剣」となるAIの進化とセキュリティリスク
AIの普及によって業務の効率化が進む一方、AIを悪用したサイバー攻撃の手口が高度化・精巧化するリスクも高まっています。政府の「サイバーセキュリティ戦略」では、AIそのものの安全性確保、AIを悪用したサイバー攻撃への対処、AIを活用したセキュリティ確保という3つの観点から対策を整理。さらに、高性能AIの急速な進化に対応するための取り組み「Project YATA-Shield(プロジェクト・ヤタシールド)」も策定されました。AIの利便性を享受しながら安全に活用していくために、企業でもAIを利用する際のリスクを理解し、適切な対策を講じる姿勢が求められます。
3. 取引先も含めたサプライチェーン全体での対策
ランサムウェアなどのサイバー攻撃では、セキュリティ対策が十分でない取引先などを経由し、被害がサプライチェーン全体へ広がることがあります。そこで現在、企業のセキュリティ対策状況を評価・可視化する「SCS評価制度」の構築が進められています。また、中小企業のセキュリティ対策を支援する仕組みとして、「サイバーセキュリティお助け隊サービス」も提供されています。こうした制度やサービスを活用しながら、自社だけでなく、取引先を含めてセキュリティ水準を高めていくことが、事業継続の鍵となります。
今回紹介した3つの動向からも、サイバーセキュリティを取り巻く環境が大きく変化していることが分かります。サイバー攻撃の手口が高度化・複雑化する中、自社だけでなく、取引先を含めたサプライチェーン全体や、万一の際の事業継続まで視野に入れ、さまざまな角度からセキュリティ対策を考えていくことが大切です。『情報セキュリティ白書2026』には、このほかにも国内外のサイバー脅威やインシデント事例、中小企業のセキュリティ対策など、幅広い情報がまとめられています。自社のセキュリティ対策を見直し、安全なビジネスを推進するための参考として、活用してみてはいかがでしょうか。
関連リンク
| 情報提供:地域貢献事業部 サイバーセキュリティ担当 藁科 |
|
セキュリティトピックス最新記事の更新通知は、メールマガジン「サンロフトマガジン」をご利用ください。 |
